Apa Itu Deception Technology Platform?
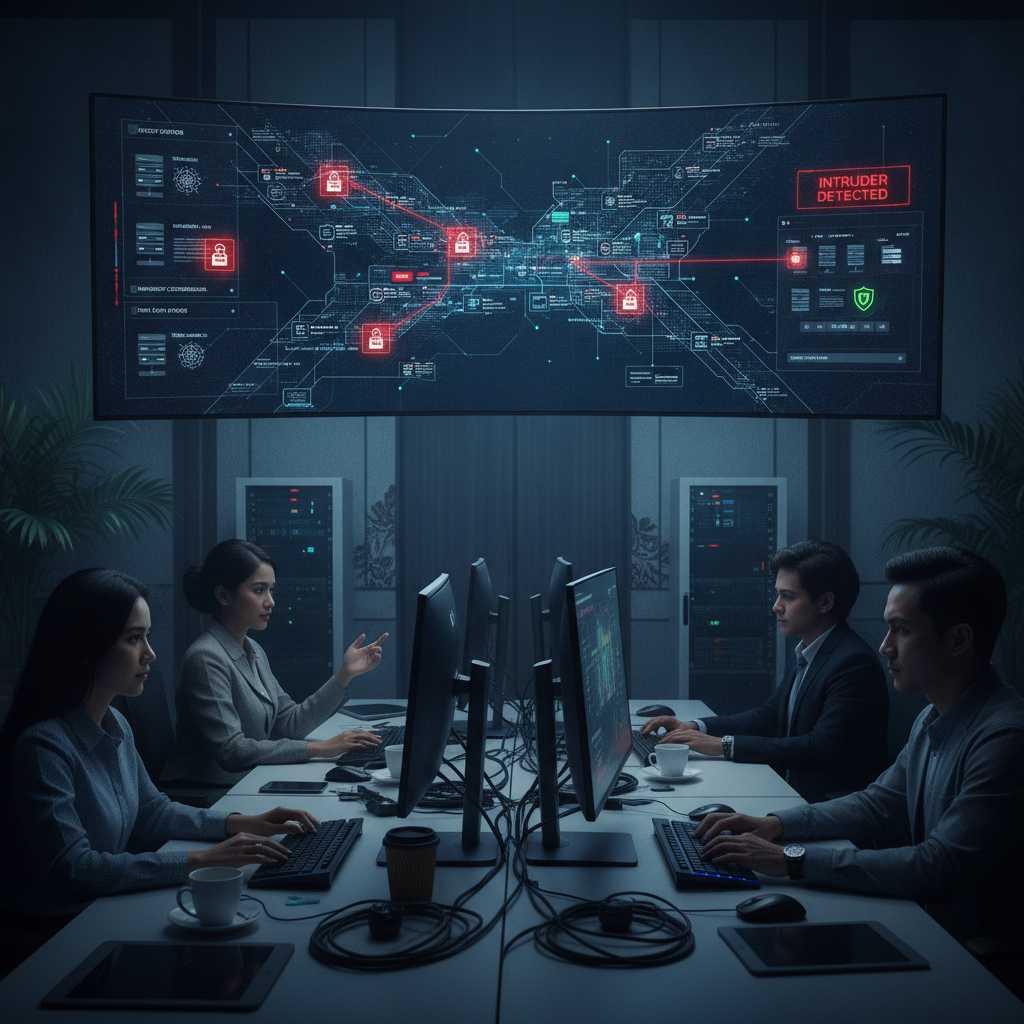
Deception technology platform adalah solusi keamanan siber yang bekerja dengan cara menyebar jebakan digital, seperti server palsu, kredensial umpan, file umpan, dan aset jaringan tiruan, di seluruh infrastruktur IT sebuah organisasi. Tujuannya sederhana namun sangat efektif: mengecoh penyerang agar berinteraksi dengan aset palsu tersebut, sehingga tim keamanan bisa mendeteksi aktivitas mencurigakan sejak dini, sebelum kerusakan nyata terjadi.
Berbeda dengan pendekatan keamanan tradisional yang bersifat reaktif (menunggu serangan terjadi lalu merespons), deception technology bersifat proaktif. Platform ini menciptakan lingkungan yang membingungkan bagi penyerang, memperlambat pergerakan mereka, dan memberi tim keamanan waktu berharga untuk merespons sebelum data atau sistem penting terkena dampak.
Mengapa Deception Technology Semakin Penting
Serangan siber modern semakin canggih. Banyak penyerang mampu melewati firewall, antivirus, dan sistem deteksi intrusi konvensional tanpa terdeteksi selama berminggu-minggu, bahkan berbulan-bulan. Fenomena ini dikenal sebagai "dwell time", yaitu rentang waktu antara penyusupan awal hingga serangan terdeteksi.
Beberapa alasan mengapa organisasi kini beralih ke deception technology platform:
- Deteksi dini terhadap ancaman internal maupun eksternal. Begitu penyerang menyentuh umpan, alarm langsung terpicu tanpa perlu menunggu pola serangan yang rumit dianalisis.
- Mengurangi false positive. Karena aset umpan tidak digunakan oleh pengguna sah, setiap interaksi dengannya hampir pasti merupakan indikasi aktivitas berbahaya.
- Melengkapi lapisan keamanan yang sudah ada. Deception technology bekerja berdampingan dengan firewall, endpoint protection, dan SIEM untuk memberikan visibilitas tambahan.
- Membantu memahami taktik penyerang. Interaksi dengan umpan memberikan data forensik berharga tentang metode, tools, dan tujuan penyerang.
Bagaimana Cara Kerja Deception Technology Platform
Secara umum, platform ini bekerja melalui beberapa tahapan berikut:
1. Penyebaran Umpan (Decoy Deployment)
Platform menempatkan berbagai jenis umpan di jaringan, seperti server palsu, database tiruan, endpoint virtual, kredensial login palsu, hingga file dokumen umpan yang terlihat sangat meyakinkan.
2. Integrasi dengan Infrastruktur Nyata
Umpan-umpan ini dirancang menyatu dengan lingkungan produksi asli, sehingga penyerang tidak bisa membedakan mana aset sungguhan dan mana yang palsu.
3. Pemantauan Interaksi
Setiap kali ada aktivitas yang menyentuh umpan, sistem langsung mencatat dan menganalisis interaksi tersebut secara real-time.
4. Pemberian Alert dan Respons Otomatis
Tim keamanan menerima notifikasi instan lengkap dengan detail forensik, sehingga bisa langsung melakukan investigasi atau memicu respons otomatis seperti isolasi perangkat yang terinfeksi.
Jenis-Jenis Umpan dalam Deception Technology
Deception technology platform modern biasanya menawarkan beberapa kategori umpan, di antaranya:
- Network decoys: server dan perangkat jaringan palsu yang meniru sistem produksi.
- Endpoint decoys: file, kredensial, atau proses palsu yang ditanamkan di perangkat pengguna.
- Application decoys: aplikasi atau layanan tiruan yang terlihat seperti sistem bisnis penting.
- Data decoys: dokumen atau database palsu berisi informasi umpan yang terlihat sensitif.
- Cloud decoys: aset tiruan di lingkungan cloud untuk mendeteksi serangan pada infrastruktur berbasis cloud.
Manfaat Utama Menggunakan Deception Technology Platform
Deteksi Ancaman Lebih Cepat
Karena umpan dirancang khusus untuk menarik perhatian penyerang, waktu deteksi bisa dipangkas secara signifikan dibandingkan metode deteksi berbasis signature atau anomali biasa.
Mengurangi Risiko Serangan Lateral Movement
Penyerang yang sudah masuk ke jaringan biasanya mencoba bergerak lebih dalam untuk mencapai aset bernilai tinggi. Umpan yang tersebar di berbagai titik jaringan membuat pergerakan ini jauh lebih berisiko bagi penyerang karena kemungkinan tertangkap meningkat drastis.
Minim Gangguan Operasional
Karena umpan terpisah dari sistem produksi sungguhan, implementasi deception technology umumnya tidak mengganggu operasional bisnis sehari-hari.
Intelijen Ancaman yang Berharga
Data yang dikumpulkan dari interaksi penyerang dengan umpan bisa digunakan untuk memperkuat kebijakan keamanan, memperbarui aturan firewall, dan melatih tim SOC.
Kriteria Memilih Deception Technology Platform yang Tepat
Saat mengevaluasi vendor atau produk deception technology, pertimbangkan beberapa faktor berikut:
- Kemudahan integrasi dengan infrastruktur IT dan tools keamanan yang sudah ada, seperti SIEM dan SOAR.
- Skalabilitas, terutama jika organisasi memiliki lingkungan hybrid atau multi-cloud.
- Realisme umpan, semakin sulit dibedakan dari aset asli, semakin efektif platform tersebut.
- Kemampuan otomatisasi respons, apakah platform bisa langsung mengisolasi ancaman atau hanya memberi notifikasi.
- Dukungan analitik dan pelaporan yang membantu tim keamanan memahami pola serangan secara menyeluruh.
- Biaya dan kompleksitas manajemen, pastikan solusi sesuai dengan kapasitas tim internal.
Tantangan dalam Implementasi
Meski menawarkan banyak manfaat, penerapan deception technology juga memiliki tantangan tersendiri. Beberapa organisasi kesulitan menentukan jumlah dan penempatan umpan yang optimal. Jika terlalu sedikit, cakupan deteksi menjadi terbatas. Jika terlalu banyak, biaya pengelolaan bisa membengkak.
Selain itu, dibutuhkan pemahaman mendalam tentang arsitektur jaringan agar umpan benar-benar terlihat autentik. Kesalahan konfigurasi bisa membuat penyerang dengan mudah mengenali mana yang merupakan jebakan.
Deception Technology vs Honeypot Tradisional
Banyak orang menyamakan deception technology dengan honeypot, padahal keduanya memiliki perbedaan mendasar. Honeypot tradisional biasanya bersifat statis, terisolasi, dan hanya mencakup satu titik dalam jaringan. Sementara itu, deception technology platform modern bersifat dinamis, tersebar di berbagai lapisan (jaringan, endpoint, aplikasi, dan cloud), serta dilengkapi otomatisasi dan integrasi dengan ekosistem keamanan yang lebih luas.
Kesimpulan
Deception technology platform menjadi salah satu lapisan pertahanan yang semakin relevan di tengah kompleksitas ancaman siber saat ini. Dengan menciptakan jebakan yang realistis dan tersebar di berbagai titik infrastruktur, organisasi dapat mendeteksi serangan lebih cepat, memahami taktik penyerang secara lebih dalam, dan mengurangi risiko kerusakan akibat serangan yang berhasil menembus lapisan keamanan lain. Bagi organisasi yang serius ingin memperkuat postur keamanannya, mengintegrasikan deception technology ke dalam strategi keamanan siber bukan lagi sekadar pilihan tambahan, melainkan kebutuhan yang layak dipertimbangkan secara serius.
Pelajari lebih lanjut di Securinity: Trap malicious traffic before it reaches your servers.