Apa Itu Lupovis?
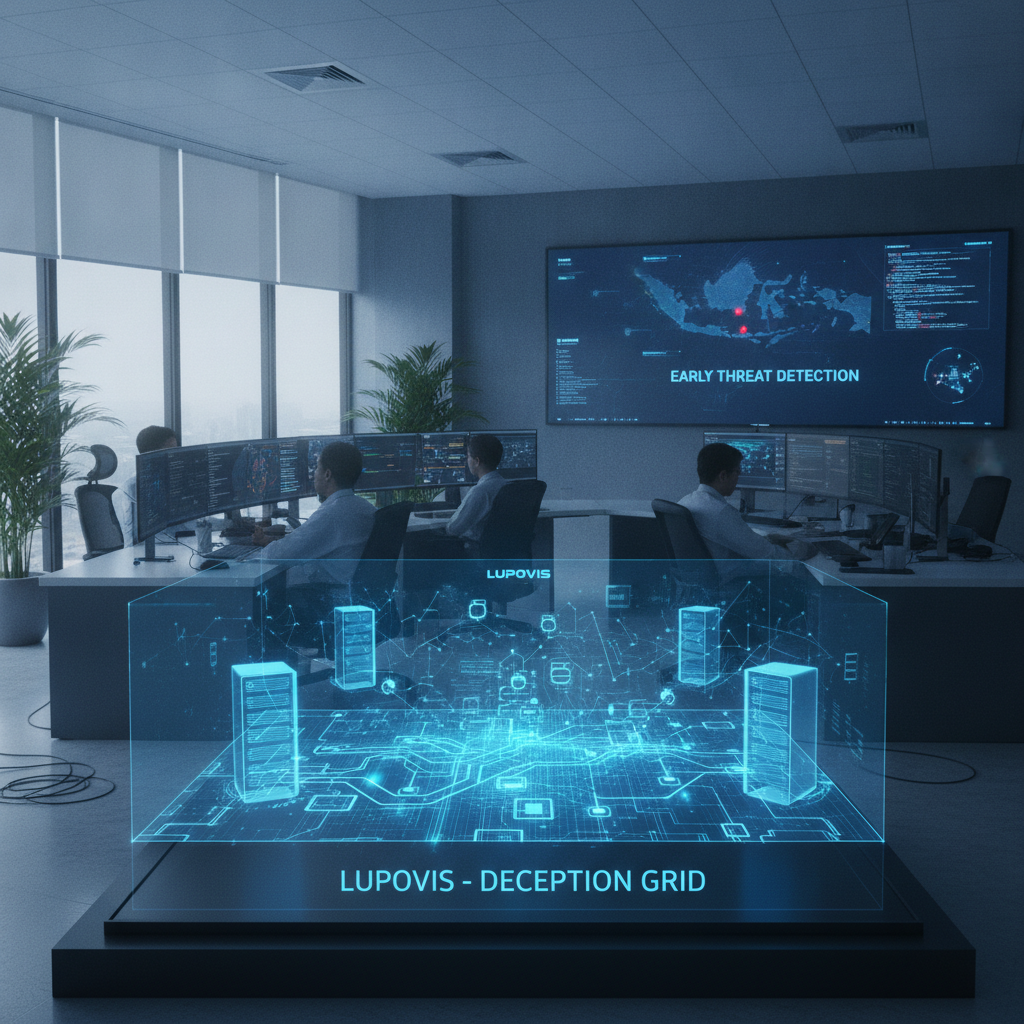
Lupovis adalah platform keamanan siber berbasis deception technology (teknologi tipuan) yang dirancang untuk mendeteksi ancaman siber secara dini dengan cara memasang umpan digital (decoy) di dalam jaringan organisasi. Alih-alih hanya mengandalkan sistem deteksi berbasis signature atau anomali yang rawan menghasilkan false positive, Lupovis menggunakan pendekatan yang lebih proaktif: menjebak penyerang sebelum mereka sempat menyentuh aset yang sebenarnya.
Platform ini banyak digunakan oleh tim keamanan (SOC) dan MSSP (Managed Security Service Provider) untuk memperkuat lapisan pertahanan mereka, terutama dalam mendeteksi pergerakan lateral (lateral movement), aktivitas reconnaissance internal, dan upaya eksploitasi yang lolos dari kontrol keamanan tradisional seperti firewall atau antivirus.
Bagaimana Cara Kerja Lupovis?
Secara garis besar, Lupovis bekerja dengan menyebarkan decoy, yaitu aset palsu yang terlihat seperti sistem, layanan, atau data asli, di berbagai titik dalam infrastruktur IT. Decoy ini bisa berupa:
- Server palsu yang meniru database, aplikasi, atau perangkat IoT
- Kredensial umpan (honey credentials) yang sengaja "ditinggalkan" agar ditemukan penyerang
- File umpan (honey files) yang tampak berisi informasi sensitif
- Endpoint jaringan palsu yang meniru perangkat asli
Ketika penyerang, baik itu insider threat maupun aktor eksternal, berinteraksi dengan decoy tersebut, sistem akan langsung mengirimkan alert kepada tim keamanan. Karena decoy tidak pernah digunakan dalam operasional normal, setiap interaksi dengan decoy hampir pasti merupakan indikasi aktivitas mencurigakan, sehingga tingkat false positive menjadi sangat rendah dibandingkan solusi keamanan lain.
Deteksi Berbasis Konteks (Contextual Deception)
Salah satu keunggulan Lupovis adalah kemampuannya menyesuaikan decoy dengan lingkungan spesifik organisasi. Decoy tidak ditempatkan secara acak, melainkan dirancang menyerupai aset nyata di jaringan tersebut, sehingga lebih meyakinkan bagi penyerang dan menghasilkan intelijen ancaman (threat intelligence) yang lebih relevan.
Fitur Utama Lupovis
1. Deployment yang Cepat dan Ringan
Berbeda dengan solusi deception generasi lama yang butuh konfigurasi rumit, Lupovis dirancang agar dapat di-deploy dengan cepat, bahkan dalam hitungan jam, tanpa memerlukan perubahan besar pada infrastruktur yang sudah ada.
2. Integrasi dengan Ekosistem Keamanan
Lupovis dapat diintegrasikan dengan SIEM (Security Information and Event Management), SOAR (Security Orchestration, Automation, and Response), dan berbagai tools keamanan lain, sehingga alert yang dihasilkan bisa langsung masuk ke dalam alur kerja tim SOC yang sudah ada.
3. Threat Intelligence Kontekstual
Selain memberikan alert, Lupovis juga menyediakan konteks tambahan seperti asal serangan, metode yang digunakan, dan pola perilaku penyerang. Informasi ini sangat berguna untuk investigasi insiden dan memperkuat strategi pertahanan ke depan.
4. Cocok untuk MSSP dan Multi-Tenant
Banyak MSSP mengadopsi Lupovis karena platform ini mendukung arsitektur multi-tenant, memungkinkan penyedia layanan keamanan mengelola deteksi ancaman untuk banyak klien sekaligus dari satu dashboard terpusat.
Mengapa Deception Technology Semakin Penting?
Serangan siber modern semakin canggih dan sering kali mampu melewati lapisan pertahanan konvensional seperti firewall, antivirus, atau bahkan EDR (Endpoint Detection and Response). Penyerang yang sudah berhasil masuk ke jaringan biasanya akan melakukan reconnaissance dan pergerakan lateral untuk mencari data berharga sebelum melancarkan serangan lanjutan seperti ransomware atau eksfiltrasi data.
Di sinilah deception technology seperti Lupovis berperan penting. Karena decoy tersebar di berbagai titik jaringan, kemungkinan penyerang "tersandung" pada salah satu umpan menjadi jauh lebih tinggi, memberikan tim keamanan waktu deteksi yang jauh lebih cepat dibandingkan hanya mengandalkan log analysis atau signature-based detection.
Manfaat Utama Menggunakan Lupovis
- Deteksi dini terhadap ancaman internal maupun eksternal sebelum kerusakan terjadi
- Mengurangi waktu deteksi (mean time to detect) karena alert dihasilkan segera setelah interaksi dengan decoy
- Minim false positive, sehingga tim SOC tidak kewalahan dengan alert yang tidak relevan
- Meningkatkan visibilitas terhadap pergerakan lateral yang sering luput dari alat keamanan lain
- Mendukung kepatuhan (compliance) dengan memberikan bukti kuat terkait upaya deteksi ancaman proaktif
Siapa yang Cocok Menggunakan Lupovis?
Lupovis cocok digunakan oleh berbagai jenis organisasi, di antaranya:
- Perusahaan enterprise yang ingin memperkuat pertahanan berlapis (defense in depth) tanpa menambah kompleksitas operasional yang besar
- MSSP dan penyedia layanan keamanan yang mengelola keamanan untuk banyak klien sekaligus
- Tim SOC yang membutuhkan sumber alert dengan tingkat akurasi tinggi untuk mengurangi alert fatigue
- Organisasi dengan regulasi ketat seperti sektor finansial, kesehatan, dan pemerintahan yang membutuhkan lapisan deteksi tambahan
Tips Mengimplementasikan Deception Technology seperti Lupovis
- Mulai dari aset kritis: Tempatkan decoy di sekitar aset bernilai tinggi seperti server database atau sistem finansial agar cakupan deteksi lebih efektif
- Selaraskan dengan lingkungan nyata: Pastikan decoy dirancang semirip mungkin dengan aset asli agar lebih meyakinkan bagi penyerang
- Integrasikan dengan workflow SOC: Hubungkan alert dari Lupovis ke SIEM atau SOAR agar respons insiden bisa lebih cepat dan terotomasi
- Lakukan evaluasi berkala: Perbarui dan sesuaikan decoy secara berkala mengikuti perubahan infrastruktur agar tetap relevan
Kesimpulan
Lupovis menawarkan pendekatan yang berbeda dalam mendeteksi ancaman siber, yaitu dengan memanfaatkan deception technology yang proaktif dan minim false positive. Bagi organisasi yang ingin memperkuat lapisan pertahanan mereka tanpa menambah beban operasional berlebihan, Lupovis bisa menjadi solusi yang layak dipertimbangkan, terutama untuk mendeteksi pergerakan lateral dan ancaman internal yang sering luput dari alat keamanan konvensional.
Dengan implementasi yang tepat, mulai dari penempatan decoy yang strategis hingga integrasi dengan ekosistem keamanan yang sudah ada, Lupovis dapat membantu tim keamanan mendeteksi ancaman lebih cepat, merespons lebih efektif, dan pada akhirnya mengurangi risiko kerugian akibat serangan siber.
Pelajari lebih lanjut di Securinity: Trap malicious traffic before it reaches your servers.